Cyberatak na Wakacje.pl miał miejsce 29 września 2026 r. Spółka poinformowała, że skala zdarzenia była ograniczona i dotyczyła niewielkiej części klientów, ale jednocześnie ostrzegła osoby, których dane mogły zostać przejęte. Największe zagrożenie dotyczy teraz wykorzystania tych informacji do prób wyłudzeń i podszywania się pod serwis turystyczny.
Cyberatak na Wakacje.pl. Hakerzy dostali się do systemu obsługi klientów
Nieuprawnione osoby uzyskały dostęp do części służbowych skrzynek e-mail oraz systemu wykorzystywanego do obsługi klientów. To właśnie tam znajdowały się informacje związane z rezerwacjami i danymi osób korzystających z usług portalu.
Według komunikatu Wakacje.pl incydent nie objął systemów płatności. Firma podkreśla również, że naruszenie nie dotyczyło wszystkich użytkowników, lecz ograniczonej grupy klientów, których bezpośrednio poinformowano o ryzyku.
Gigant od faktur zaatakowany. Wyciekły dane setek tysięcy klientów
Jakie dane klientów Wakacje.pl mogły wyciec?
Zakres informacji zależy od konkretnej rezerwacji i dokumentów, które klient przekazał podczas obsługi wyjazdu. W niepowołane ręce mogły trafić dane pozwalające na identyfikację konkretnej osoby.
Wśród potencjalnie ujawnionych danych znajdują się:
- imię i nazwisko,
- adres e-mail,
- numer telefonu,
- adres zamieszkania,
- data urodzenia,
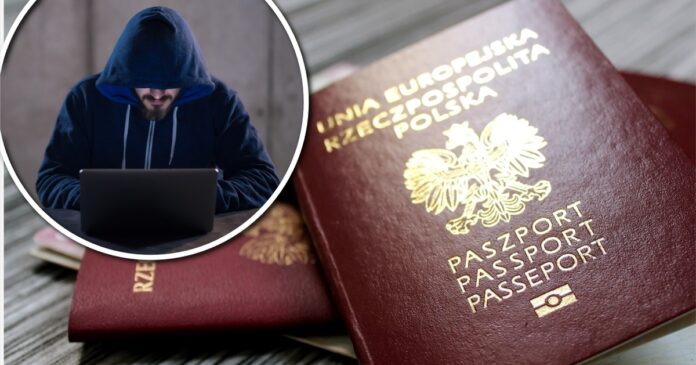
- informacje z paszportu lub innych dokumentów podróżnych.
Firma poinformowała osoby objęte incydentem o dalszych krokach, które mogą ograniczyć ryzyko wykorzystania danych przez cyberprzestępców.
Wyciek z popularnego serwisu. Oszuści mogą wykorzystać dane z twoich dokumentów
Wakacje.pl ostrzega przed próbami wyłudzenia pieniędzy
Po podobnych wyciekach przestępcy mogą wykorzystywać znajomość danych rezerwacji, aby uwiarygodnić fałszywe wiadomości. Klient może przykładowo otrzymać e-mail lub SMS dotyczący rzekomej dopłaty do wyjazdu, zmiany rezerwacji albo problemów z płatnością.
Wakacje.pl apeluje, aby nie wykonywać przelewów ani nie przekazywać kolejnych danych wyłącznie na podstawie wiadomości otrzymanej e-mailem lub SMS-em. Podejrzane informacje dotyczące rezerwacji najlepiej potwierdzić bezpośrednio przez oficjalne kanały kontaktu z firmą.
Klienci powinni rozważyć zastrzeżenie PESELu i dokumentów
Osoby, których dotyczył wyciek, powinny zachować zwiększoną ostrożność. W zależności od zakresu ujawnionych informacji warto rozważyć m.in. zastrzeżenie numeru PESEL oraz dokumentu, którego dane mogły zostać przejęte.
Wykradli jej numer PESEL. “Nie wiadomo, komu wierzyć. Paskudna historia”
Należy także uważnie obserwować nietypowe wiadomości i próby kontaktu od osób podszywających się pod Wakacje.pl, biura podróży, banki lub inne instytucje. Sam wyciek danych nie oznacza jeszcze, że zostaną one wykorzystane, jednak zwiększa ryzyko phishingu i kradzieży tożsamości.
Źródło: RMF FM
Disclaimer : This story is auto aggregated by a computer programme and has not been created or edited by DOWNTHENEWS. Publisher: fakt.pl