Nasjonal sikkerhetsmyndighet (NSM) advarer norske virksomheter etter at en trusselaktør skal ha hatt tilgang til bookingsystemer hos den spanske leverandøren Amadeus IT Group i minst tre år.
Amadeus-systemene brukes av blant andre Berg-Hansen Reisebureau AS og Egencia. NSM mottok 27. oktober en bekymring fra Berg-Hansen om sikkerhetshendelsen.
– Noen har hatt tilgang på systemene hos Amadeus og dermed til å se på passasjerlister, sier Berg-Hansens administrerende direktør Per Arne Villadsen til NRK.
I tillegg sendte byrået inn en avviksmelding til Datatilsynet samme dag. Det gjorde også flyselskapet Norwegian, ifølge kanalen.
Blant informasjonen som kan ha blitt lekket, er passnummer, reiseruter, kontaktinformasjon og seteinformasjon. Sårbarheten ble lukket 23. september 2026, skriver NSM.
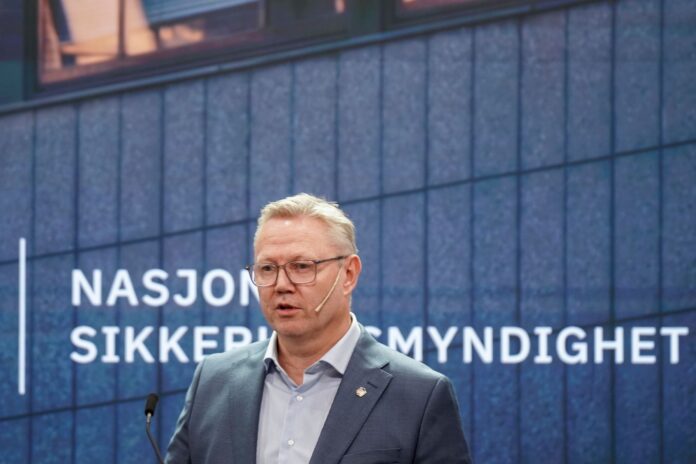
– NSM er kjent med at sensitive data er lekket. Vi informerer om dette slik at norske virksomheter kan gjøre nødvendige tiltak for å redusere eventuell risiko, sier NSMs direktør Arne Christian Haugstøyl.
NSM anbefaler virksomhetene å endre innloggingsdetaljer og vurdere sikkerhetsrisiko knyttet til reiser bestilt før 23. september 2026.
NSM har varslet relevante virksomheter og departement.
– Det er meget viktig at norske virksomheter, uavhengig om de er underlagt sikkerhetsloven eller ikke, forstår at cyberrisikoen er høyere enn før, sier Haugstøyl.
I slutten av oktober hevet NSM det nasjonale cyberrisikonivået til det nest høyeste nivået.
Disclaimer : This story is auto aggregated by a computer programme and has not been created or edited by DOWNTHENEWS. Publisher: aftenposten.no