Un frigorifero conserva il cibo. Una telecamera sorveglia un ingresso. Un termostato regola il riscaldamento. Quando questi apparecchi vengono collegati a Internet, però, alle loro funzioni si aggiunge qualcosa. È meno visibile, ma c’è. È un software. E come tutti i software deve essere aggiornato, ha credenziali da proteggere e, talvolta, un accesso che permette il controllo da remoto.
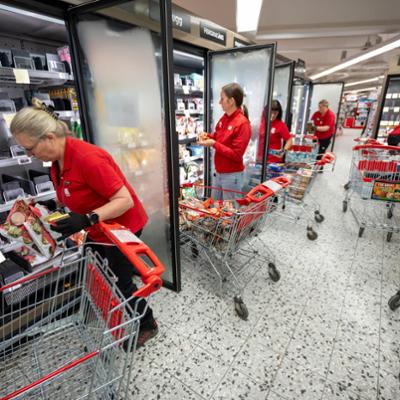
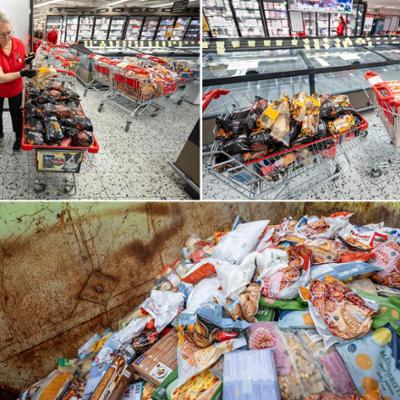
Gli attacchi ai sistemi di refrigerazione dei supermercati europei, dopo il precedente francese del 12 ottobre, mostrano le possibili conseguenze. Se qualcuno ‘buca’ quel software, ne prende il controllo. E prende il controllo delle temperature, può alterare gli alimenti, deteriorarli. È l’effetto concreto della sicurezza informatica. Che finora abbiamo conosciuto soprattutto per mail rubate, o soldi rubati nei casi più gravi. Ma che riguarda oramai ogni aspetto della vita. Come ha ricordato Alexandra De Hoop Scheffer in un’intervista a La Stampa: «La minaccia cyber non è teorica. È concreta. E può paralizzare un Paese, i suoi ospedali, il sistema bancario». O i supermercati.
IL COLLOQUIO
Teti e gli assalti hacker ai supermercati: “Colpire il cibo destabilizza, rischiamo il terrorismo digitale”
Il rischio riguarda anche l’Italia. Attacchi ai sistemi di refrigerazione sono stati segnalati in almeno quattro supermercati a marchio Coop del gruppo Radenza, tre a Catania e uno a Palermo. Mentre sono in corso indagini su disservizi analogi in Toscana e Emilia Romagna. Secondo il direttore generale Giuseppe Spadaro, la modifica dei parametri della temperatura ha surriscaldato i banchi alimentari, provocando il deterioramento dei prodotti. La polizia postale sta ricostruendo origine ed entità delle intrusioni e verificando eventuali collegamenti con gli episodi europei. Palazzo Chigi ha convocato una riunione coordinata dal sottosegretario Alfredo Mantovano, con la partecipazione del direttore dell’Agenzia per la cybersicurezza nazionale e dei direttori delle agenzie di intelligence.
Il problema non è soltanto essere connessi
Nei supermercati francesi il bersaglio non era necessariamente il singolo frigorifero, ma le centraline che regolano la temperatura di più apparecchi. Questi dispositivi possono essere amministrati attraverso un’interfaccia web: chi ottiene l’accesso può modificarne le impostazioni, ha spiegato all’AFP Kévin Tellier, esperto della società di sicurezza Synacktiv. Le interfacce, sottolinea Tellier, dovrebbero rimanere all’interno di reti chiuse, non essere direttamente raggiungibili da Internet. Alcune, invece, risultavano esposte. Vincent Strubel, direttore dell’agenzia francese per la cybersicurezza Anssi, ha parlato di «carenze elementari nella sicurezza», citando impianti accessibili online senza protezioni adeguate e password deboli.
Cybersicurezza
Attacchi hacker ai supermercati, la preoccupazione del governo. Sospetti anche in Toscana e Emilia
Tradotto: poter controllare un apparecchio a distanza non significa necessariamente averlo lasciato accessibile a chiunque. Il rischio dipende da come quell’accesso viene protetto.
Quali oggetti abbiamo collegato alla rete
Un numero sempre maggiore di oggetti è connesso. Dall’auto alla casa. I più esposti sono gli apparecchi di videosorveglianza. Telecamere, videocitofoni e baby monitor. E poi con serrature, allarmi, termostati, sistemi di riscaldamento ed elettrodomestici controllabili attraverso un’app.
Non tutti raccolgono le stesse informazioni o permettono le stesse operazioni. Una telecamera può mostrare gli ambienti domestici. Un dispositivo con microfono può raccogliere suoni. Un termostato permette di intervenire sul riscaldamento. Per valutare il rischio – ricorda Reuters – bisogna chiedersi non soltanto se un oggetto sia connesso, ma che cosa possa vedere, sapere o modificare chi ne ottiene il controllo. Le autorità britanniche e statunitensi raccomandano di verificare protezioni e impostazioni dei dispositivi intelligenti, senza considerare la configurazione iniziale una garanzia sufficiente.
Che cosa può fare un aggressore
Sempre gli esperti sentiti da Reuters distinguono due possibilità principali. Una, raccogliere informazioni, due, prendere il controllo delle funzioni disponibili. Questo può significare accedere alle immagini di una telecamera, modificare impostazioni, interrompere un servizio o escludere il proprietario dal suo account. Nei casi più gravi, un apparecchio poco protetto può diventare un punto d’appoggio per tentare di raggiungere altri sistemi della rete.
Per provocare danni, inoltre, potrebbe non servire introdurre un programma malevolo. Secondo Rafe Pilling, Director of Threat Intelligence di Sophos, l’ipotesi più probabile per gli attacchi ai supermercati è l’abuso di funzionalità legittime: entrare nei pannelli di amministrazione e utilizzare gli stessi comandi con cui i tecnici attivano lo sbrinamento. L’oggetto continua a eseguire un comando previsto dal produttore. A cambiare sono chi lo impartisce e lo scopo con cui lo utilizza.
Il dispositivo da controllare sempre: il router
Prima ancora del frigorifero, spiegano gli esperti, conviene guardare all’apparecchio che collega alla rete tutti gli altri. Il router è un punto centrale della sicurezza domestica: proteggerne l’accesso amministrativo e mantenerne aggiornato il software è importante quanto occuparsi dei singoli dispositivi. La Federal Trade Commission americana raccomanda anche di controllare quali apparecchi siano collegati alla propria rete. Questo non significa che compromettere il router permetta automaticamente di leggere qualsiasi comunicazione. Significa che la sicurezza della casa connessa non può essere valutata un oggetto alla volta, ignorando l’infrastruttura che li tiene insieme.
Quando preoccuparsi, ma prima che qualcosa smetta di funzionare
Il primo segnale di rischio non è necessariamente una temperatura anomala o una telecamera che si comporta in modo strano. Può essere una condizione molto meno evidente. Tutte cose che espongono al rischio immediato: una a password iniziale mai cambiata, un account protetto con credenziali già usate altrove, un accesso remoto lasciato attivo senza necessità, oppure la fine degli aggiornamenti di sicurezza. Le indicazioni delle autorità insistono proprio su questi aspetti. Un malfunzionamento, invece, non basta da solo a dimostrare un’intrusione. Nel racconto degli attacchi è importante distinguere anche una vulnerabilità dimostrata dai ricercatori da una violazione effettivamente avvenuta: la possibilità tecnica non coincide con la frequenza del rischio.
Le precauzioni che contano
Non occorre diventare tecnici, ma trattare questi apparecchi come dispositivi informatici. Sia gli esperti citati da AFP che quelli di Reuters elencano una serie di azioni da tenere a mente:
usare password robuste e diverse, cambiando quelle predefinite; attivare la verifica in due passaggi sugli account che la prevedono; installare gli aggiornamenti e abilitare quelli automatici, quando disponibili; disattivare l’accesso remoto se non serve; scollegare i dispositivi inutilizzati e valutare la sostituzione di quelli che non ricevono più correzioni di sicurezza. Le scelte hanno anche conseguenze pratiche. Disattivare l’accesso remoto a una telecamera, per esempio, può impedire di consultarla quando si è fuori casa. L’obiettivo non è rinunciare a ogni funzione connessa, ma decidere quali siano davvero utili e proteggerle di conseguenza.
Un attacco efficace non rivela chi c’è dietro
I danni materiali possono far pensare subito a operazioni sofisticate o a una regia statale. Il caso dei supermercati impone invece prudenza. Secondo Tellier, proprio perché l’attacco non appare estremamente sofisticato, non è possibile dedurre dalle modalità quante risorse abbiano gli autori: «Potrebbe trattarsi di chiunque». La facilità di accesso a strumenti per violare il cyberspazio è cosa nota. Le barriere di ingresso si fanno sempre più basse, non serve per forza essere degli esperti informatici. La troppa facilità con cui gestiamo la nostra vita digitale può risultare un’arma che un attaccante può usare contro di noi.
Disclaimer : This story is auto aggregated by a computer programme and has not been created or edited by DOWNTHENEWS. Publisher: lastampa.it