TORINO. «Possiamo parlare di una nuova forma di guerra ibrida. E potremmo spingerci fino a ipotizzare una nuova forma di terrorismo digitale». Antonio Teti, docente e tra i massimi esperti italiani di cybersicurezza e intelligence, pesa le parole, ma il ragionamento è chiaro: «Colpire la filiera alimentare di un Paese vuol dire intervenire su un settore essenziale per la popolazione, provocando danni economici e disservizi. Può essere letto come una strategia di destabilizzazione».
Nella notte tra domenica e lunedì i sistemi di refrigerazione di decine di supermercati in Belgio, Svezia, Lussemburgo, Estonia, Olanda e Irlanda sono stati manomessi a distanza. I congelatori sono stati messi in sbrinamento, le temperature sono salite oltre i limiti di legge e la merce è finita nei rifiuti. In Italia sono stati colpiti almeno tre punti vendita Coop a Catania e uno a Palermo. Lo schema è quello già visto in Francia il 12 ottobre. Palazzo Chigi ha convocato una riunione con l’Agenzia per la cybersicurezza nazionale e i vertici dell’intelligence, e il Copasir sentirà i direttori di Aisi e Acn. Finora nessuno ha rivendicato.
Professore, siamo di fronte a un salto di qualità?
«Il dato più preoccupante non è la capacità di penetrare i sistemi informatici. È la possibilità di usare quegli accessi per alterare il funzionamento di infrastrutture fisiche, in questo caso essenziali. Un’operazione informatica si trasforma rapidamente in un evento che produce danni materiali, perdite economiche e potenziali conseguenze per la salute pubblica».
È terrorismo?
«Per ipotizzarlo, bisogna prima accertare finalità intimidatorie o coercitive e gli elementi previsti dalle norme. E per parlare di guerra ibrida servono indicatori sugli obiettivi strategici, sulla pianificazione e sugli eventuali soggetti coinvolti».
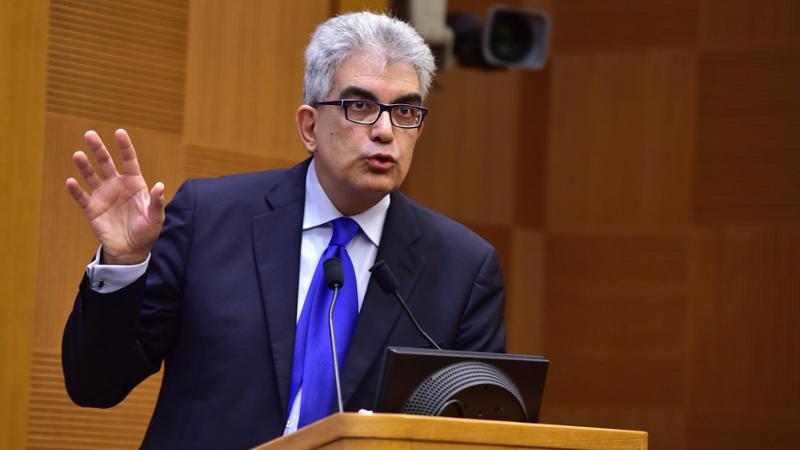
Antonio Teti, docente di Cyber Intelligence e responsabile della sicurezza informatica dell’Università “G. d’Annunzio”
Chi possono essere i mandanti?
«Occorre distinguere tra modalità operative simili ed esistenza di un coordinamento effettivo. Al momento non disponiamo di elementi pubblici sufficienti per attribuire tutti questi episodi a un’unica regia, che sia un’organizzazione criminale o un attore statuale. Il punto è un altro. La ripetizione di attacchi contro infrastrutture analoghe, in un arco di tempo ristretto e in Paesi diversi, impone sul piano dell’intelligence di correlare gli indicatori tecnici e di analizzare modalità di intrusione ed eventuali obiettivi strategici. La vera domanda non è soltanto chi stia conducendo questi attacchi, ma se siamo davanti a una nuova modalità di aggressione sistematica alle infrastrutture economiche europee».
Gli avvertimenti non erano mancati. Il 13 ottobre, il giorno dopo l’attacco francese, il Csirt Italia dell’Acn aveva diffuso raccomandazioni specifiche agli operatori della grande distribuzione, della logistica alimentare e della refrigerazione industriale. Non è bastato. Come ci si difende?
«Bisogna intervenire su tre livelli. Il primo è tecnologico: vanno censiti tutti i sistemi industriali connessi, individuate le interfacce esposte su internet, eliminati gli accessi non necessari. Soprattutto vanno separate le reti IT da quelle OT».
Che cosa significa?
«Le prime sono quelle informatiche in senso stretto, cioè server e postazioni di lavoro. Le seconde, le “operational technology”, sono le macchine che quei computer governano: frigoriferi, stampatrici, presse. Il secondo livello riguarda le procedure: verificare i collegamenti usati dai manutentori esterni e proteggere le configurazioni degli impianti. Il terzo è organizzativo: esercitazioni, formazione del personale, responsabilità definite, piani di continuità che includano anche il sabotaggio informatico. Ma c’è un aspetto da non sottovalutare».
Prego.
«Ripristinare la temperatura di un frigorifero non garantisce che gli alimenti siano ancora idonei al consumo. Servono verifiche specifiche da parte dei responsabili della sicurezza alimentare. Questo ci insegna che la cybersicurezza deve diventare parte integrante della gestione del rischio industriale, non un’attività accessoria affidata agli uffici informatici».
Disclaimer : This story is auto aggregated by a computer programme and has not been created or edited by DOWNTHENEWS. Publisher: lastampa.it